
Кое е по-трудно – да нокаутираш Антонио Бандерас, или да се справиш с кибератаките, насочени към голяма компания? Надали има повече от един човек на света, който да отговори от личен опит на този въпрос. Само днешният ни гост.
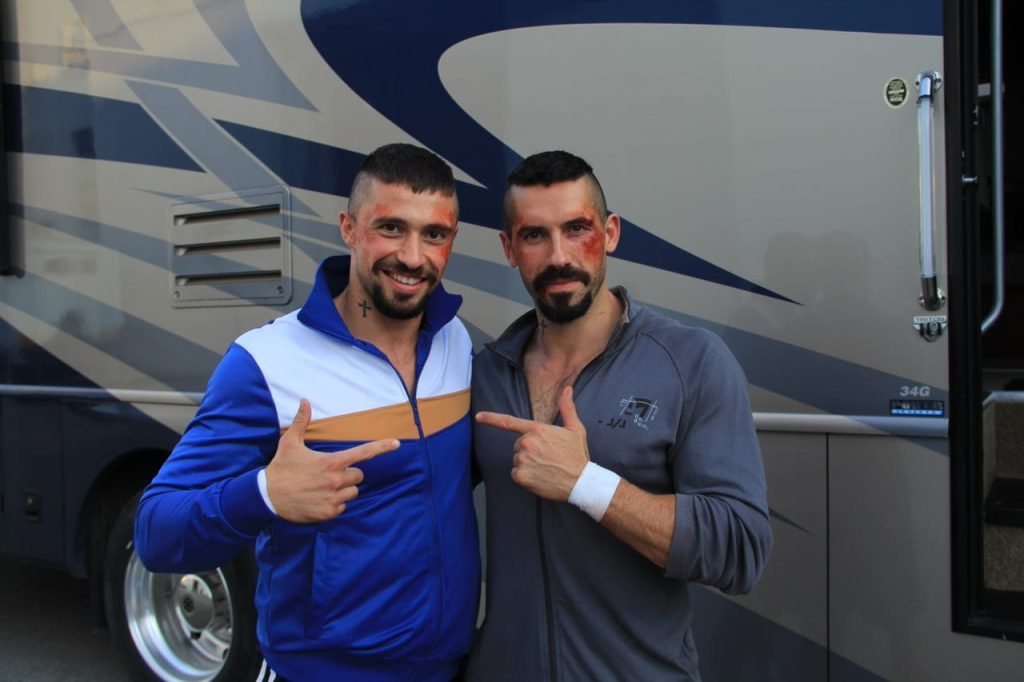
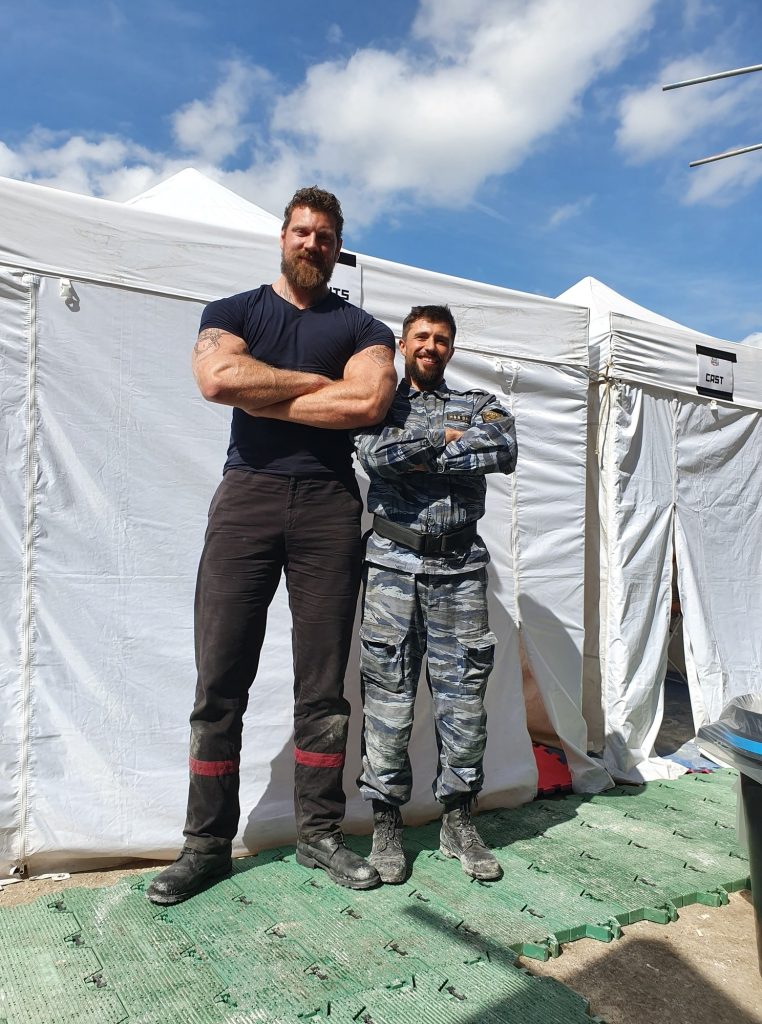
Веселин Троянов е участвал като каскадьор в безброй холивудски суперпродукции, снимал се е редом с Джейсън Момоа, Скарлет Йохансон, Гари Олдман, Раян Рейнолдс, Антонио Бандерас.
А днес е начело на българския екип на Check Point – глобална компания за киберсигурност с огромен опит. Докато разработва и своя платформа за инфлуенсъри.
Да, за сигурността ще си говорим и за инцидентите. За риска и предпазливостта. За каскадьорите и зрелищните катастрофи, които може да си осигури всеки, оказал се не достатъчно внимателен онлайн… А може ли изобщо да има безопасност в мрежата?
– В сайта ми са гостували почти 200 души – от свещеник до поет, от дизайнер до диригент, ето че посрещам и холивудски каскадьор… Кои са най-трудните и най-рискови каскади, които си правил?
– Палил съм се, което е доста рисково и опасно. Правил съм скокове от високи сгради.
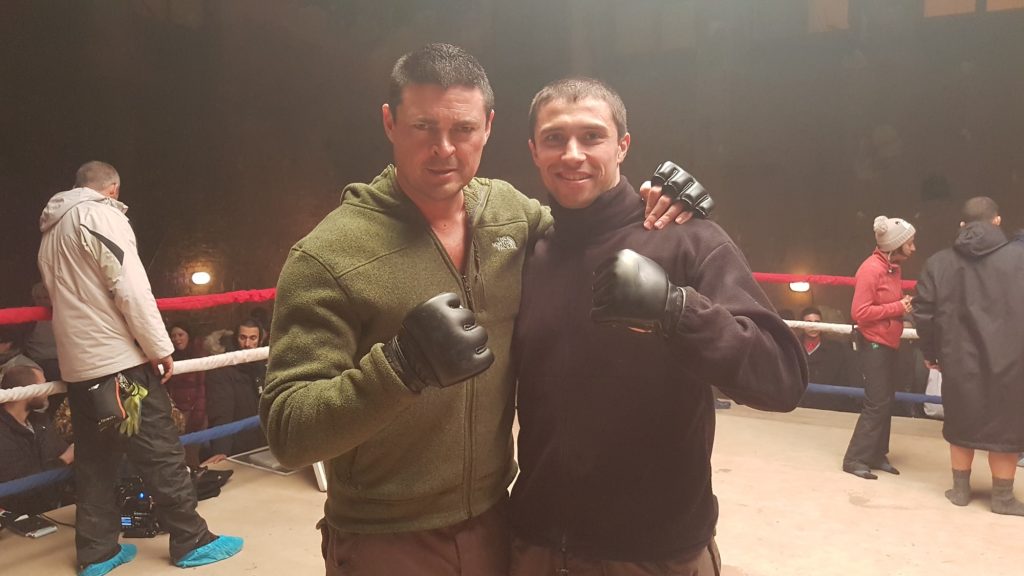
Имам доста забавна случка с Антонио Бандерас, успях да го нокаутирам. И то не по моя вина, разбира се. Правихме бой, снимаха зад мен и аз трябваше да ударя. Всичко се случваше на безопасно разстояние и той трябваше да направи реакция, но в момента на кадъра се наведе и то точно на юмрука ми. Оттогава станахме много добри приятели…
Иначе ме е блъскала кола, падал съм от високо.
Доста каскади във всякакви направления.
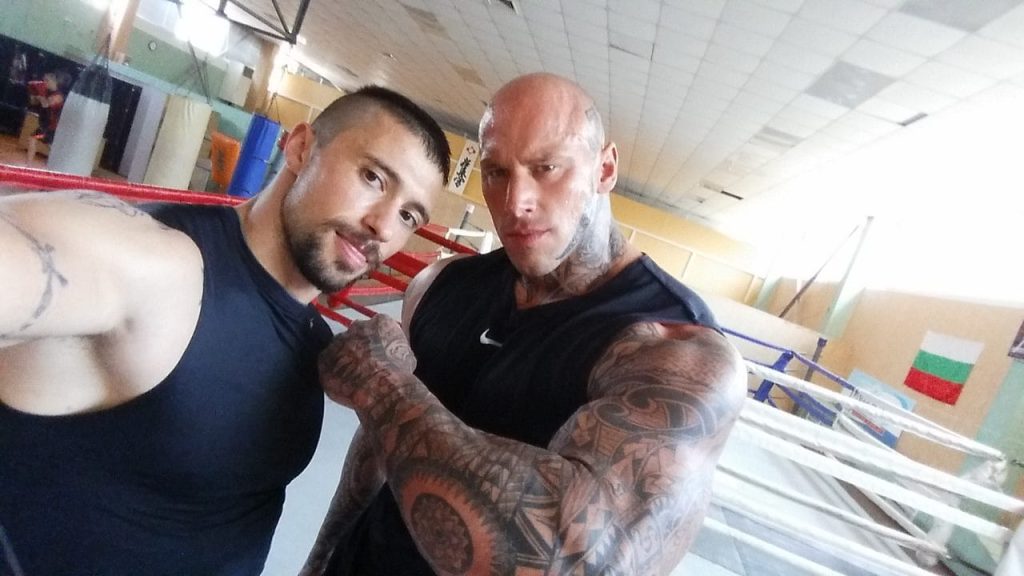
– Споменавал си ми, че има връзка между киберсигурността и каскадьорство. Не са ли доста далечни области?
– Киберсигурността, най-просто казано, е управление на риска и това може да се разглежда в много различни аспекти.
Като човек, който има опит в каскадите – в киното винаги трябва да се премерва прецизно рискът. Защо? Всяка продукция е изключително скъпа, участват адски много хора. Това е свързано със сериозно планиране, строг график, трябва да има синхронизация между всички страни, а те наистина са много.
Актьорите имат огромни застраховки и затова се използват каскадьорите. Първо, те правят така, че актьорите да изглеждат като супергероите, които се продават. И, второ, за да изглеждат толкова добре, много често
каскадьорите отговарят за истинските движения, за детайлите, за всичко, което помага, така че сцената да изглежда по-красиво.
Каскадьори минимизират риска. Както и да се развият събитията, да не се случи нищо с актьора, защото това, което се продава, е неговото лице и образът, който човек е изградил през годините. Той е добър в това да продава емоцията на хората, а каскадите са задача за каскадьорите.
Много обичам един пример с Том Круз. Той е много добър актьор, но може да бъде също и много добър каскадьор – често в своите филми, когато е продуцент, си позволява да прави различни каскади. В предпоследната „Мисия невъзможна“ той прави с Хенри Кавил една сцена, в която тича от покрив и трябва да скочи върху друг. Кадър, който във филма изглежда страхотно. Сцена, която е репетирана стотици пъти както с каскадьори, така и с Том Круз.
Но в деня на снимките, като прави каскадата, нещо в системата с въжета се проваля и Том Круз, като скача, си чупи крака. После тази сцена става част от самия филм, вижда се как той започва да куца, защото е професионалист и довършва докрай сцената. Но това коства на филма милиони долари загуби, просто защото Том Круз е направил каскадата си за сметка на каскадьора.
Това е паралелът, който правя между киберсигурността и каскадьорството, точно това управление на риска.
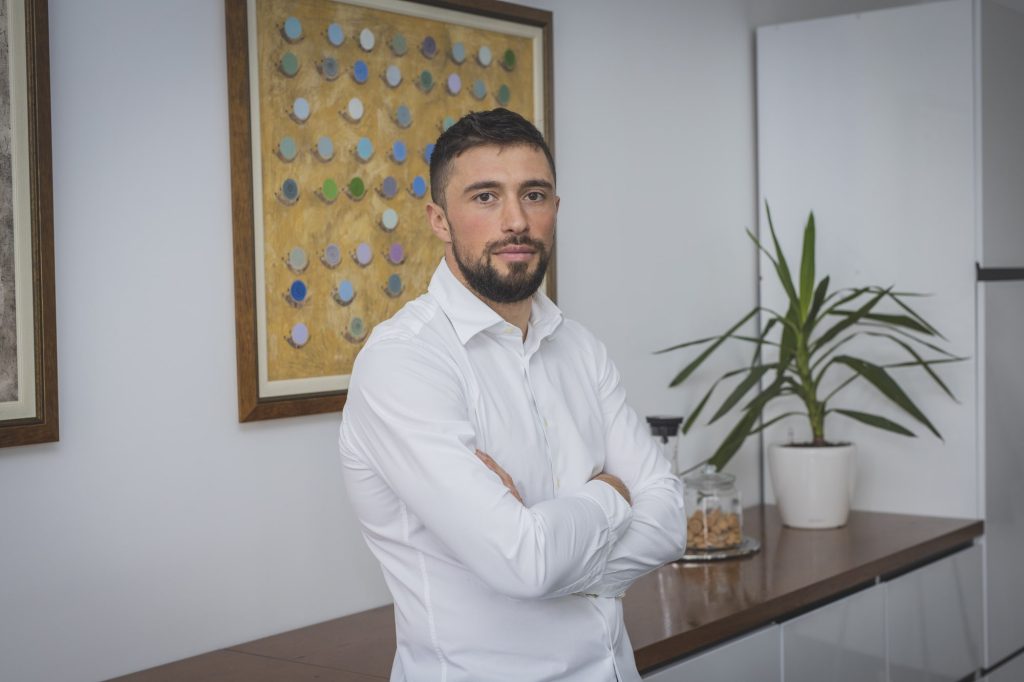
– Киберсигерността надали, но няма ли скоро каскадьорството да изчезне като професия? Защото ефектите стават все по-добри, неслучайно Холивуд толкова дълго протестира, а една от основните причини бяха правата на статистите образите им да не бъдат възпроизвеждани дигитално.
– С протеста си в Холивуд успяха да постигнат доста неща. В нашата професия вярваме първо, че колкото и да е добър изкуственият интелект, той не може достатъчно добре да замести всички тези движения на човека. И до ден днешен в постпродукциите, ако човек се вгледа внимателно, ще види разликите, ще прецени кога нещо е генерирано.
Смятаме обаче, че професията със сигурност няма да е изчезваща, защото всички тези системи изискват хора, които да ги управляват. Дори да изчезне, със сигурност ще се появят други професии, които да заместят целия този процес.
– Ако продължим в този паралел, да кажем, че е сравнително лесно да се прецени колко скъп е актьорът, когото пазим. Така ли е в киберсигурността? Защото почти всяка компания вече е жизнено зависима от това колко добре се е погрижила за нея. Как да оценяваме обективно там?
– Оценява се много лесно: дали даден риск ще спре бизнеса ми, или не. Или ако спре, за колко време ще бъде това, ако дадена система излезе от строя, ако имаме някаква конкретна ситуация.
Тук вече бизнесът трябва да направи оценка на това колко му струва един час, един ден или една минута, за да може според това да прецени колко би му струвала загубата на данни. Или, ако изгубя тези данни, какво би се случило, какви биха били репутационните щети, ако се случи киберинцидент.
Тоест, всичко зависи от това. Бизнесът трябва да седне заедно със специалистите по управление на риска и да преценят
колко е критична конкретна опасност за конкретната ситуация или за бизнеса.
– Според теб случва ли се това достатъчно масово и достатъчно често?
– В Европа се случва повече, на север и на запад. В България основно го практикуват по-големите компании, които са се запознали с конкретните ситуации или са имали инцидент. Има два вида компании – такива, които са хакнати и други, които ще бъдат хакнати в някакъв момент.
В България малкият и средният бизнес не си дават достатъчно сметка за това какви са рисковете.
Първо, балканският манталитет е такъв, всеки смята, че на него това не може да му се случи, докато не се случи. И когато се случи, вече започват да си мислят за определени реакционни действия, които да подпомогнат да се възстанови процесът. Тогава се случи, вече всеки дава мило и драго, за да се възстановят данните и отново да започне нормалният процес на работа.
– Можеш ли да дадеш някои примери?
– В държавния сектор примерите са ясни, изтичането на данни от НАП е достатъчно познато. Често има и компании, които не казват за дадената ситуация. Последният случай, който стана популярен, е за кражбата на данни от онлайн магазини.
Компания, която от 20 години държи стабилен бизнес, може да се срути за една седмица.
Защото, когато хакерите откраднат данни, те имат много и различни възможности да се възползват. Първият метод е да питат компанията, от която са откраднали данните, готови ли са да платят, така че те да не бъдат разпространени, ако са криптирани. Ако компанията плати, евентуално ѝ дават някакъв ключ и тя си разкриптира данните.
Вторият начин е да кажат: „Можем да продадем данните на твоите конкуренти и да загубиш позиции“. От darknet често излиза такава информация, определени данни на дадена компания се продават.
Третият начин е да отидат при контрагентите, с които работиш и да започнат да ги изнудват по един или друг начин.
– Дори не винаги става дума за атака и генериране на печалба. Ето, CrowdStrike беше показателен пример колко лесно може системата да се разпадне. И на всичкото отгоре проблемът дойде от антивирусна платформа, която има за цел именно да ни предпазва.
– Важно е да се отбележи, че това с CrowdStrike не беше киберинцидент. Това беше ъпдейт, който беше пуснат от тяхна страна, като, естествено, не повлия всички компютри. Тук е имало и някакъв вид риск от страна на компаниите, които са ъпдейтнали системите и това също е направило поразията по-висока.
Но е факт, че компания като CrowdStrike загуби сериозни позиции, доверие от клиенти, много приходи. Акциите им паднаха драстично и това се случи за един петък следобед.
– Точно това ни показва как е построена системата – че постоянно трябва да се доверяваме в днешния онлайн свят на външни библиотеки, доставчици, платформи, без да си даваме навреме точна сметка колко зависими ставаме от следващата им грешка. Недостатъчно обмислен ми се струва начинът, по който управляваме софтуерната индустрия, а и софтуера като цяло.
– Абсолютно е така. Виждал съм го много често – когато се прави задание за какъвто и да е софтуер, се коментират функционалности, как да работи, но рядко се засяга аспектът киберсигурност, т.е. колко защитен е този софтуер.
Иначе казано, тук се разчита на програмистите да бъдат достатъчно добри, подготвени, така че да няма уязвимости.
Такъв пример е ситуацията с „Микроинвестор“, тя е публична. Идва компания, на която имаш пълно доверие, инсталират ти счетоводен софтуер и през него могат да влязат и да изнесат всичките данни. Конкретният пример не беше свързан със софтуера на „Микроинвестор“, а с конкретна версия на Windows Server, която те инсталираха.
– Може ли една компания да е абсолютно сигурна, че покрива всички рискове? Че е защитена от всякакви атаки?
– Технологично могат да се сложат безброй решения, но тук винаги трябва да се говори и за страната обучение на персонал. Поради простата причина, че все повече зачестяват атаките, които идват през съобщения, уж легитимни източници. Това, което видях последно, беше свързано с една огромна компания. Видях го и при нас, хората бяха започнали да получават съобщения по WhatsApp от собственика на компания. А те просто бяха купили някакви номера, сложили снимка и започват да пишат на служителите, които бяха намерили предварително.
Такава ситуация имахме и вътре в Check Point, наши колеги започнаха да получават съобщения уж от вицепрезидента на компанията. Това е все по-често срещана ситуация и е задължително да бъде засегнато бучението на хората – и за хигиената при използването на интернет, и за типовете файлове, които могат да бъдат отваряни, за пощата, която се получава. Защото
технологията си е технология, тя може да защитава и да минимизира риска, но накрая идва човешкият фактор,
който винаги може да кликне на нещо погрешно, включително и през личния телефон и по този начин да бъдат засегнати корпоративни данни.
– Напредъкът в изкуствения интелект промени ли според теб по някакъв начин ситуацията с киберсигурността? Направи ли по-лесни атаките, или само си мислехме, че ще стане така?
– Атаките не са станали по-лесни, но както хакерите, така и създателите на решения за киберзащита, използват ИИ. Силите винаги се уравновесяват. Но и тук зависи от хората, които използват решения за киберсигурност. Не съм попадал на такава статистика, може и да има някакъв ръст, защото колкото по-добра е изчислителната мощ, толкова по-лесно може да се генерират различни съобщения, дори видеа, с които да накараш някой човек да повярва в нещо, което не се е случвало.
Апелът ми към хората е наистина да си проверяват информацията,
да звънят на онези, които познават, да проверяват два, дори три пъти всичко, ако е свързано с превод на пари.
– Само че те не го правят, още откакто тези атаки бяха под формата на телефонни измами. Check Point е израелска компания, оказва се, че доста от големите фактори в киберсигурността идват от тази държава. Защо според теб е така?
– Израел е малка държава, която винаги е имала не особено приятелски взаимоотношения със съседите си. Както знаеш, там дори жените ходят в казарма и тя изобщо не е кратка – от 1 до 3 години. Там всеки преминава определена военна подготовка.
Киберсигурността и защитата естествено е базирана на военната методика.
И като държава, която има толкова много самосъзнание за това всичко да е военизирано, естествено е според мен голяма част от бизнесите за киберсигурност да тръгват точно оттам.
Както оттам тръгва и другият тип бизнес, шпионският софтуер. Популярен случай е софтуерът Pegasus, който се опитваше да събира информация, без да трябва човек да натиска нищо на телефона си, успяваха лесно да инсталират софтуер, с който да подслушват.
– В тази посока, българските хакери едно време бяха много известни. Напоследък не съм чувал за някакви сериозни атаки, направени от българи. Дали сме изгубили форма според теб, или вече им се занимава с друго?
– Според мен просто стават по-предпазливи и не се показват толкова, хората се учат да бъдат все по-внимателни. Но България днес има страхотен отбор по киберзащита – млади момчета, които се развиват в това направление. Те са от добрата страна на монетата и са наистина много талантливи.
– Какво показва твоят опит, кое кара един човек да мине от „тъмната страна“?
– Винаги е свързано с пари. Хакерите са като всяка една компания – искат с минимални усилия да генерират максимално висока печалба, винаги е свързано с това. Но е факт, че специалистите по киберсигурност са една от най-добре платените професии. И тъй като има високо ниво на заплащане, все повече такива хора нямат причина да минават от другата страна, а стоят от тази, която се бори със заплахите.
– Мислиш ли, че по някакъв начин България може да се превърне в регионален център по киберсигурност? На базата на това, че имаме силна ИТ сфера в комбинация с традиции и в хакерството…
– Има доста компании в България, които започват да се занимават с киберсигурност, оперират и на външния пазар. Пак казвам, България е малко по-специфичен, труден пазар. Балканецът има самосъзнанието, че това на него не може да му се случи. Особено ние, в България, сме Тома Неверни.
Със сигурност това може да се случи. Но е важно да наложим модела, според който киберзащита и ИТ да бъдат тотално отделени.
Хората от киберзащитата трябва да подтвърждават и да регулират решенията, които взима ИТ екипите.
Така е по книга и така се препоръчва – специалистите, който отговарят за защитата, да бъдат пряко подчинени на изпълнителните директори, а не да бъдат част от другите екипи. Много често в България те са в един отдел и това размива отговорностите.
– Какви качества са нужни, за да успееш като професионалист в тази област?
– Първо, трябва да ти е интересно, след като видиш как работи самият процес. Много хора остават разочаровани, защото са гледали филми за това как изглеждат хакерите. През последните години според мен киното създава грешен образ в представите на хората за това какво е хакер. И в момента, в който се сблъскат с реалността и целия процес на създаване на зловреден код, виждат, че може би не е работа за тях.
Тоест, хората трябва да бъдат любознателни, да искат да видят как се случва целият процес и чак тогава да тръгнат да чоплят в него.
Но със сигурност любознателност е първото качество, което е необходимо.
– Заедно с предпазливост, може би, за да не отидеш бързо където не трябва…
– За да не отидеш много далеч. Във връзка с всичко, казано дотук, скоро предстои влизането на NIS 2 – регламент на Европейския съюз за минималните изисквания за информационна сигурност. Това, може би, ще подтикне повече хора да започнат да мислят по темата.
Регламентът трябва да влезе в сила от средата на октомври, но не се знае кога ще се утвърди и на държавно ниво у нас.
Смятам, че това ще е момент, в който българските компании ще започнат да обръщат повече внимание на киберсигурността,
защото тук, освен че има компании, които попадат под този регламент ще има и други, които са във веригата на доставки и те също подлежат на много строг контрол.
– Случвало ли ти се е и на теб някой да те хакне? Да те накара да кликнеш на линк, на който не би трябвало?
– В интерес на истината ми се случи много интересна скам ситуация, в която се подведох. Жена ми беше влязла в популярната платформа Etsy, точно си беше създавала магазин и явно я бяха намерили скамерите. Бяха дали линк, тя беше кликнала и се отвори платформа, която изглеждаше досущ като Etsy.
В един момент тя ме викна, каза, че не може да си направи плащането, аз се зачудих и се подведох. Накрая им преведохме 150 евро, които успях, благодарение на банката, да си възстановя.
Чак след като завърших плащането, осъзнах каква глупост съм направил.
Това досега е единственият случай, в който съм се поддавал на такава ситуация, защото се старая да оглеждам. Все още при подобни атаки има знаци и ако си внимателен, ще видиш, че нещо много малко не е наред.
– Важното е да сме внимателни. И да си даваме сметка, че никой не е защитен. Но, както стана дума, дори Антонио Бандерас може да бъде изненадан… Благодаря ти!


